 اختر منطقتك

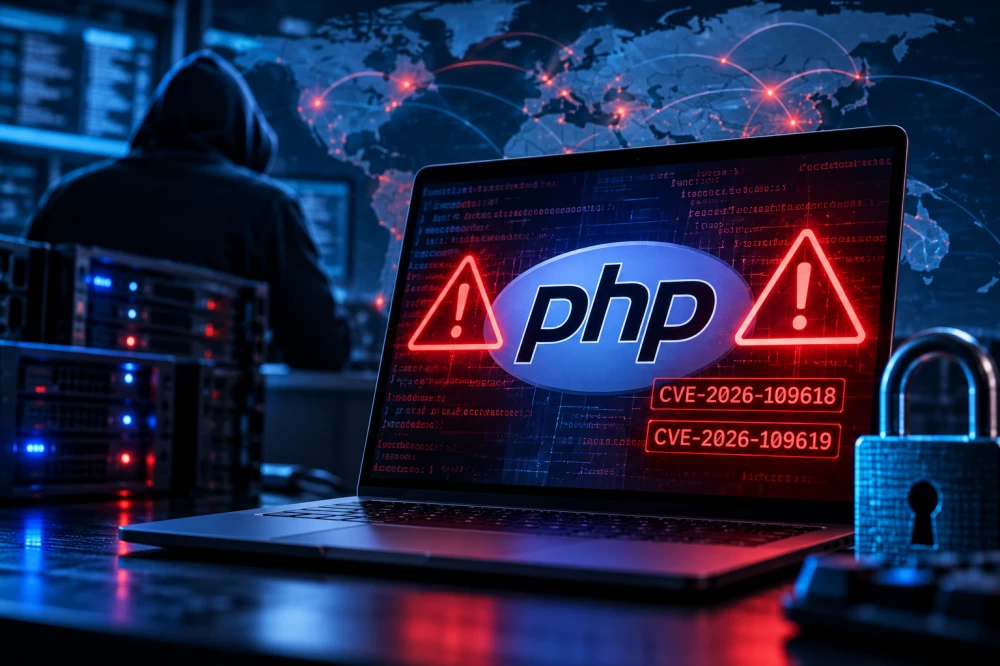
أثار اكتشاف ثغرتين أمنيتين خطيرتين في لغة البرمجة «PHP» حالة من الاستنفار لدى الحكومات والشركات التي تعتمد عليها، حيث يُستخدم PHP في تطوير ملايين المواقع والتطبيقات. جاءت التحذيرات من إمكانية استغلال هذه الثغرات لاختراق الخوادم وتنفيذ تعليمات برمجية خبيثة عن بعد، مما أدى إلى اتخاذ إجراءات سريعة لتطبيق التحديثات الأمنية لحماية الأنظمة والبيانات.
تسبب اكتشاف الثغرتين في اضطرابات للمواقع والخدمات الحكومية في عدة دول، وخاصة في بريطانيا وفنلندا واليابان، حيث سارعت السلطات إلى تثبيت التحديثات اللازمة. وفقاً لهيئة «أسوشيتد برس»، فقد أدّت عمليات الفحص والتحديث إلى تحسين الأمان الرقمي لتلك الأنظمة.
ثغرات PHP وتأثيراتها
حذر مكتب التحقيقات الفيدرالي الأمريكي (FBI) من أن الثغرتين قد تسمحان للمهاجمين بتنفيذ كود خبيث عن بُعد على الخوادم المعنية، مما يُحتمل أن يؤدي إلى سرقة المعلومات أو تعديل البيانات. تجدر الإشارة إلى أن الثغرتين تحملان الأرقام (CVE-2026-109618) و(CVE-2026-109619) وقد حصلت كل واحدة منها على درجة 9.2 من أصل 10 وفق نظام التقييم للأمان.
تشير التقارير إلى أن الثغرة الأولى تتعلق بخلل في معالجة حالات نفاد الذاكرة، أما الثانية فتتعلق باستخدام بيانات داخلية بعد إنهاء الذاكرة المخصصة لها، مما قد يمكّن المهاجمين من استغلال أخطاء في إدارة الذاكرة للوصول إلى الخادم.
تحديثات أمان عاجلة لحماية الأنظمة
أصدر فريق تطوير «PHP» تحديثات أمنية في 21 أكتوبر، لمعالجة الثغرتين، وشملت الإصدارات 8.2.35 و8.3.36 و8.4.27 و8.5.12، وطالب المستخدمين بتطبيق هذه التحديثات على الفور. أكد الفريق على أن الخطر يشمل مجموعة واسعة من بيئات التشغيل، بما في ذلك PHP-FPM وخوادم Apache وLiteSpeed، مشيراً إلى أن بعض طرق الاستغلال قد تمكّن المهاجمين من تنفيذ الهجمات قبل بدء تشغيل الشيفرة البرمجية.
دعت وكالة الاتحاد الأوروبي للأمن السيبراني (ENISA) المؤسسات إلى تحديد الأنظمة التي تستخدم «PHP»، وإعطاء الأولوية للخوادم المتصلة بالإنترنت، والتعاون مع شركات الاستضافة لتطبيق التحديثات. كما حذرت السلطات في الولايات المتحدة والمملكة المتحدة من تشغيل الأنظمة المُعرضة للخطر دون معالجة.
اضطرابات في الخدمات الحكومية وتأثيرها
شهدت خدمات حكومية في دول مثل بريطانيا وفنلندا انقطاعات أو قيوداً مؤقتة، حيث عملت الجهات المعنية على اختبار التحديثات الأمنية. كانت الاستجابة السريعة أساساً لحماية البيانات والحفاظ على سلامة الأنظمة المستخدمة.
على الرغم من التحذيرات، إلا أن هناك تقارير تفيد بأن التأخير في معالجة الثغرات يمكن أن يُعزى إلى ضعف في آليات التعامل مع البلاغات الأمنية. في المقابل، اقرت مؤسسة «PHP» بأن التأخر في معالجة المشكلات الأمنية يُعتبر فشلاً في تحديد أولويات الأمن الرقمي.
الذكاء الاصطناعي وكشف الثغرات
أظهرت التقنيات الحديثة، مثل أدوات الذكاء الاصطناعي، قدرتها على اكتشاف الثغرات بشكل أسرع وأكثر دقة مما كان عليه في السابق. في حين ساعد هذا التطور في التعرف على ثغرات جديدة، إلا أنه يثير أيضاً قلق الخبراء بشأن قدرة المهاجمين على استغلال الثغرات بسرعة أكبر.
وفي هذا السياق، حذر مختصو الأمن السيبراني من أن محاولات استهداف الخوادم التي لم يتم تحديثها يمكن أن تتزايد، خصوصاً مع نشر التفاصيل التقنية المتعلقة بالثغرات. على الرغم من استخدام «PHP» في تشغيل نسبة كبيرة من مواقع الإنترنت، فإن خطر الاختراق يتوقف على الإصدار المستخدم ومدى تطبيق التحديثات الأمنية عليه.
تؤكد الجهات المختصة على ضرورة التحديث الفوري والتحقق من سلامة الأنظمة لتقليل المخاطر المحتملة. في هذا السياق، يُتوقع أن تكون هناك خطوات إضافية لتعزيز الأمان مع تطور التهديدات.
في الختام، يجب على المؤسسات البقاء على اطلاع دائم بكل ما هو جديد في مجال الأمان السيبراني والعمل على تحديث نظمها بشكل مستمر. التفاصيل الدقيقة حول طبيعة التهديدات المقبلة ستتضح في القرارات القادمة والإجراءات المتخذة من قبل الجهات المعنية.